

Jenayah siber kini tampil dengan modus operandi yang semakin canggih dan terancang. Cyber Fusion Center UMS (Keselamatan ICT) mengeluarkan amaran keselamatan kepada seluruh warga Universiti Malaysia Sabah—termasuk staf akademik, kakitangan pentadbiran, serta para pelajar—berhubung peningkatan taktik CEO Fraud atau penipuan penyamaran ketua organisasi.
Dalam senario ini, penyerang memanfaatkan hierarki dan rasa hormat terhadap pihak atasan untuk memanipulasi mangsa secara psikologi (social engineering) agar mematuhi arahan terdesak tanpa berfikir panjang.
Bagaimana Modus Operandi Ini Berfungsi?
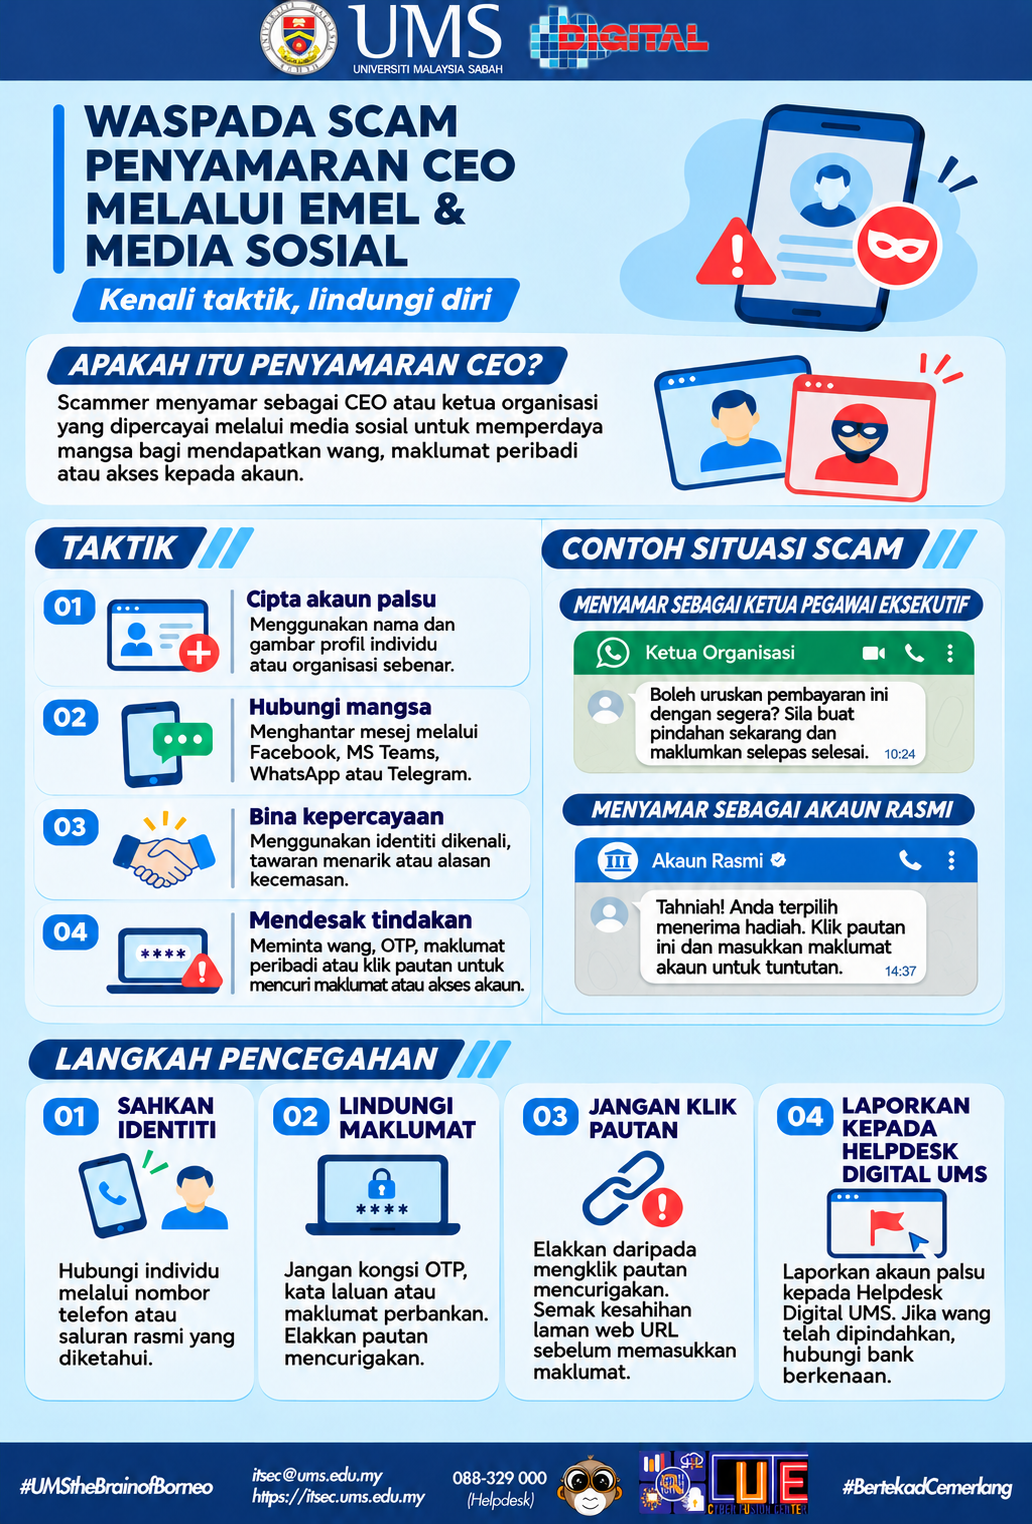
Penyerang biasanya bertindak melalui empat fasa teratur:
-
Pemalsuan Identiti Digital
Penyerang mencipta akaun emel baharu atau akaun media sosial tiruan lengkap dengan nama, gelaran rasmi, serta gambar profil ketua organisasi atau individu berprofil tinggi yang sebenar.
-
Percubaan Hubungan Pelbagai Saluran
Mangsa dihubungi terus menerusi platform kerja mahupun komunikasi peribadi harian seperti Microsoft Teams, WhatsApp, Telegram, atau Facebook Messenger.
-
Membina Kepercayaan & Mengurangkan Keraguan
Dengan memanfaatkan identiti yang dikenali ramai serta alasan mendesak (contohnya mesyuarat kecemasan atau projek khas), penjenayah membina persepsi kredibiliti dalam masa singkat.
-
Tuntutan Terdesak (Call-to-Action)
Sebaik sahaja mangsa terperangkap dalam perbualan, suspek mula mendesak untuk mendapatkan:
-
Pemindahan wang kecemasan atau pembelian kad hadiah (gift cards).
-
Kod perbankan sensitif seperti OTP / TAC.
-
Maklumat log masuk akaun portal universiti melalui pautan pancingan data (phishing link).
-
4 Langkah Utama Lindungi Diri dan Organisasi
Bagi memastikan aset data dan kewangan anda kekal selamat, sentiasa amalkan panduan pertahanan berikut:
-
Kawal Tindakan Spontan: Jangan sesekali klik pautan luar yang mencurigakan atau berkongsi kata laluan, kod OTP, mahupun butiran perbankan kepada sesiapa sahaja, walau atas nama pihak atasan sekalipun.
-
Buat Pengesahan Luar Saluran (Out-of-Band Verification): Jangan balas mesej melalui platform yang sama. Hubungi individu yang mendakwa menghantar mesej tersebut melalui nombor telefon rasmi atau saluran komunikasi universiti yang sah untuk mengesahkan kesahihan permintaan.
-
Periksa Alamat Emel & URL Laman Web: Perhatikan domain pengirim secara teliti. Alamat emel palsu sering menggunakan ejaan yang hampir serupa (typosquatting) atau domain percuma (cth:
@gmail.com). -
Lapor Segera: Sekiranya menerima sebarang mesej atau emel sedemikian, laporkan akaun terbabit kepada Helpdesk Digital UMS. Jika sebarang transaksi kewangan telah berlaku tanpa sengaja, segera hubungi talian hotline kecemasan bank anda atau Pusat Respons Scam Kebangsaan (NSRC).
Saluran Bantuan & Pertanyaan
Sekiranya anda mengesan sebarang aktiviti mencurigakan atau memerlukan bantuan lanjut berkaitan keselamatan akaun anda, hubungi:
-
Talian Helpdesk UMS:
088-329 000 -
Emel Keselamatan ICT:
Alamat e-mel ini dilindungi daripada bot spam. Anda perlu mengaktifkan JavaScript untuk melihatnya. -
Pusat Pengurusan: Cyber Fusion Center UMS
Bantu sebarkan maklumat ini kepada rakan sekerja, rakan sekuliah, dan keluarga anda demi membina ekosistem digital kampus yang selamat.
#UMSTheBrainofBorneo #BertekadCemerlang #KeselamatanSiber #CyberSecurityAwareness


